は、デジタル革命を推進するイノベーションのパイオニアです。

顧客価値とロイヤリティを向上させるために、高度にカスタマイズされた顧客体験を開発し、ターゲットとし、評価することで、将来に向けて顧客価値を高めます

10年以上にわたり、SEO、デジタル戦略、ソーシャルメディアマーケティングをひとつ屋根の下にまとめ、オフラインとオンラインのあらゆるセクターと専門分野に提供しています。

"Wisdominterface は、最新の研究や出版物の入手先として、世界最大かつ最も著名な企業に代わって厳選したリソースを配信しています。プロフェッショナルは、無料のWisdominterface.comメンバーシップに加入することで、サイトのリソースライブラリへのフルアクセスや、WisdomInterfaceライブラリ全体へのアクセス、最新の論文や研究が掲載されたメールの受信、無料のeBookプロモーション、エキスパートサービスなどのサービスを利用することができます。世界最大かつ最も重要な企業のリサーチや出版物については、今や何百万人ものプロフェッショナルがWisdominterface.comを主要な情報源として選んでいます。"


入会案内


    このフォームに記入して送信することにより、WisdomInterface が取得した連絡先情報を に記載されているように処理することを理解しました
    プライバシーポリシー

    スパムは一切ありません。 以下の項目で設定を変更することができます。 あなたの許可なく、あなたの詳細を共有することはありません。メール設定


    私たちは何者なのか?

    Wisdominterface.comは、世界で最も影響力のある企業と協力し、最新のITイノベーションに関する最先端のコンテンツで現代のマーケティング担当者を教育する技術ニュースレター、レポートなどを推進する洗練されたコンテンツリポジトリです。

    Wisdominterface.comは、世界中のハイテク企業のリサーチや出版物にアクセスできる、専門家の間で好まれるリソースとして成長してきました。

    もっと読む

    私たちの仕事

    コンテンツマーケティング、データソリューション、販売機会創出、リードジェネレーション、イベント登録、アカウントプロファイリング、インバウンドマーケティング、デジタルPR、アーンドメディア、コンテンツプロモーション、コンテンツ戦略、コンテンツパブリケーション、インフルエンサーマーケティング、マーケティングイベント、コンテンツシンジケートメント

    チーム紹介

    WisdomInterface編集部は、最新のITイノベーション、技術革命、B2Bマーケティングトレンド、デマンドジェネレーション戦略など、最先端のコンテンツを読者に提供することに専心しています。21世紀の最新ニュースレターやウェブサイトとともに、私たちのチームメンバーは、ソーシャルメディアの支持者や業界のソートリーダーでもあり、LinkedInやTwitterでの会話に積極的に参加し、最新ニュースを共有しています。

    最近のブログ

    voice recognition vs speech recognition
    「ボイス認識(voice recognition)」と「スピーチ認識(speech recognition)」の違いというテーマは、今や決して新しいものではありません。ボイス(声)とは発声そのものを指し、スピーチ(発話)とはその声を用いて発せられる言葉を指します。 今日の私たちの生活は、AIや自動化が主導する時代において、音声関連技術に大きく依存しています。こうしたシステムでは、ボイス認識とスピーチ認識の両方が活用されており、バーチャルアシスタントによるコマンド実行や、話し言葉をテキストに変換する(文字起こし)といったタスクが実現されています。それぞれの機能は明確に異なるため、これらの技術はそれぞれ異なる目的を持って運用されています。 ボイス認識とスピーチ認識の違いを理解しておくことは、企業、開発者、そして消費者がこれらの技術を導入する際に役立ちます。本ブログでは、ボイス認識とスピーチ認識の違い、それぞれの活用事例、そして今後の展望について解説します。 音声認識とは何ですか? 音声認識技術の目的は、個々のユーザーの特定および本人認証を行うことにあります。このシステムは、発話内容を分析するのではなく、その人固有の音声的特徴に着目して本人確認を行います。音声認識技術は、スマートフォンへのアクセス承認、銀行システムの認証、さらには施設への入館管理といったセキュリティの現場で活用されています。このシステムは、音声の諸要素を分析して固有の「声紋」を生成し、それを用いてデータ照合を行う仕組みとなっています。 音声認識技術とは異なり、音声照合技術を利用する際、ユーザーの発話内容に対する解釈や処理は行われません。このシステムの主な役割は、発話者本人を認証することにあります。複製や模倣が極めて困難な認証ツールを構築することは、サイバーセキュリティにおける重要な取り組みです。 音声認識とは何か? 音声認識技術は、話し言葉をテキスト(文字)に変換することを目的として設計されています。この技術は、音声アシスタントや文字起こしサービス、さらには自動化されたカスタマーサポート・アプリケーションなどで活用されています。音声認識システムの主な役割は、誰が話しているかにかかわらず、ユーザーの発言内容を解釈することです。 最新の音声認識システムでは、機械学習や自然言語処理が活用されており、さまざまなアクセントや方言、個々人によって異なる話し方にも適応しながら、より高い精度を実現しています。ユーザーはこの技術を利用することで、音声入力によるメッセージ作成や、AIボットとの対話、さらにはボタンに触れることなくスマートデバイスを操作するといったことが可能になります。 音声認識と発話認識:主な違い 音声認識システムと音声認識技術を比較すると、いくつかの明確な違いが見られます。音声認識による個人識別は音声の特徴に基づいて行われるため、この技術は基本的なセキュリティおよび認証ソリューションとして機能します。一方、音声認識ソフトウェアは音声言語の理解に特化しており、自動化やコミュニケーションのニーズには対応しますが、認証プロセスには対応していません。 両者の主な違いは、その運用戦略にあります。音声認識技術は、生体認証セキュリティシステムや個人認証ソリューションで利用されています。Alexa、Googleアシスタント、Siriなどの仮想アシスタントは、主にユーザーの指示を理解し、適切な応答を提供するために音声認識技術を利用しています。 精度も重要な違いの一つです。音声認識システムは、ユーザーの声を識別し、不正なユーザーが制限区域にアクセスするのを阻止する必要があるため、高い精度が求められます。音声認識ソリューションも高い精度が求められますが、背景雑音、発音の違い、文脈による混乱といった問題に直面することがあります。 音声認識の活用 音声認識技術は、高度なセキュリティが求められる分野において特別な価値を発揮します。多くの金融機関では、従来のパスワード認証に代わる本人確認手段として、利用者の「声」を用いた音声認識を導入し、銀行取引のセキュリティ対策として活用しています。また、コールセンターにおいても、この技術を用いて顧客の声を分析し、セキュリティ上の脅威を検知することが可能です。 スマートフォンやスマートホーム機器におけるパーソナライズ機能も、音声認識技術に支えられています。「Googleアシスタント」や「Amazon Alexa」といったシステムは、音声から個々のユーザーを識別し、それぞれのアカウントに応じたカスタマイズされたアクセスを可能にしています。医療現場においても、音声認識技術は有用です。医療スタッフが患者の診療記録に安全にアクセスする際、この技術を活用することで、従来の確認手順を省略し、業務を効率化することができます。 音声認識の活用 音声認識技術は、消費者向けのシステムにおいて最も頻繁に利用されています。Appleの「Siri」やMicrosoftの「Cortana」といったバーチャルアシスタントは、音声認識技術を活用して、音声コマンドの解釈や実行を行っています。ユーザーは音声コマンドを通じて、リマインダーの設定やメッセージの送信、インターネット検索などを行うことができ、デジタル操作の利便性が向上しています。 また、この技術は文字起こしサービスにも応用されています。話した言葉をソフトウェアによってテキストに変換する仕組みは、学術関係者、プロのライター、ジャーナリスト、そして学生などが、本来不要な作業の手間を省くために役立っています。現代の自動化サービスシステムでは、コンピュータが音声情報を自律的に処理できるため、顧客対応の現場で音声認識技術が活用されています。自動車においても、音声認識技術はドライバーの安全性を高める役割を担っています。ドライバーは音声コマンドで通話やルート検索、車両設定の変更などを行えるため、両手をハンドルから離すことなく操作でき、より安全な運転につながります。 音声認識の未来 人工知能(AI)とディープラーニングの組み合わせが、音声認識技術の継続的な発展を牽引しています。精度の向上、処理の高速化、そして適応性の強化により、こうした技術システムはより信頼性が高く、使い勝手の良いものとなっています。AIを活用した音声認識システムは、ヘルスケア、金融、小売といった分野において、業務効率や運用品質を大きく高めることになるでしょう。 音声関連ソリューションを導入する企業には、高度な認識システムが求められるようになります。市場全体でこうした技術の採用率が高まっていくためです。音声認識システムは、高度なセキュリティ対策を講じることで確実なデータ保護を実現する一方、人間と機械のインターフェース(HMI)としての機能を強化し、プラットフォームの利便性を高める役割も果たします。 音声認識(Voice Recognition)と発話認識(Speech Recognition)―ニーズに最適な技術の選び方 音声認識システムは、ディープラーニング(深層学習)や人工知能(AI)技術の進歩に伴い、進化を遂げています。AIとディープラーニングの発展により、音声認識における課題も改善されつつあります。精度と速度が向上し、適応性が高まったことで、これらのシステムはより信頼性が高く、使い勝手の良いものとなっています。 AIを活用した音声認識システムは、金融や小売といった分野に加え、医療現場においてもイノベーションをもたらし、業務効率を向上させるでしょう。市場全体で音声ベースのソリューションの導入が進むにつれ、それらを採用する企業には、より高度な認識システムが求められることになります。今後のデータセキュリティは、高度な音声認識セキュリティ機能に依存するようになるほか、さまざまなプラットフォームにおいて人間とコンピュータの対話を円滑にする音声認識技術の発展が鍵を握るでしょう。 最後に、検討すべき重要な点をご紹介します。 人工知能(AI)とディープラーニングは、音声認識システムや関連技術の継続的な発展を支えています。精度と速度が向上し、適応性も高まったことで、これらのシステムはより信頼性が高く、使い勝手の良いものとなっています。ヘルスケア、金融、小売といった分野にAIを活用した音声認識ソリューションを導入することは、ビジネスのイノベーションを促進し、業務効率を向上させることにつながるでしょう。 今後、市場全体で音声ベースのソリューションの採用率が高まるにつれ、企業にはより高度な認識システムが求められるようになります。機密データのセキュリティを将来にわたって確実に守れるかどうかは、音声認識システムのアップグレードにかかっています。また、音声認識技術は、さまざまなプラットフォームにおける人間とコンピュータの対話をさらに進化させていくはずです。
    Computer Hardware Security Devices
    コンピュータのハードウェア・セキュリティ・デバイスは、企業が潜在的な脅威から身を守るために不可欠なものです。こうしたデバイスは、機密情報を保護し、事業運営の健全性を維持する上で極めて重要な役割を果たします。これらは、さまざまなソフトウェア攻撃に対する防衛手段として機能し、コンピュータシステムやネットワークのセキュリティを確保する上で欠かせない存在です。 コンピュータセキュリティとは何ですか? コンピュータセキュリティとは、コンピュータシステムで使用されるあらゆるハードウェアおよびソフトウェアデバイスを保護することに他なりません。 コンピュータセキュリティは、さまざまな脅威からシステムを守る役割を担います。システムの円滑な動作を妨げる可能性のあるあらゆる事象が「脅威」となり得ます。ウイルス、サイバー犯罪、ハードウェアの故障、自然災害などが、こうした脅威の代表的な例です。 スワループ・ブニア(Swarup Bhunia)氏は、「ハードウェアセキュリティ・プリミティブは、集積回路(IC)や電子システムの信頼性、完全性、真正性を保証する上で重要な役割を果たす」と述べています。 コンピュータのハードウェアセキュリティデバイスとはどのようなものか? 企業が脅威から身を守るために必要となる、コンピュータハードウェアのセキュリティデバイスをいくつか紹介します。 ファイアウォールファイアウォールには、以下の4つのタイプがあります。 サーバー なぜ企業にはコンピュータハードウェアのセキュリティが必要なのでしょうか? コンピュータセキュリティには、ソフトウェアセキュリティとハードウェアセキュリティの2つの形態があります。システムにおけるソフトウェアコンポーネント(保存されているデータや転送中のデータなど)を保護することが、ソフトウェアセキュリティの範疇です。 一方、ハードウェアセキュリティは、ハードウェアを脅威から保護することを目的としています。 ハードウェアセキュリティの例として、承認された人のみにアクセスを制限するといった単純な対策が挙げられます。かつては、インターネットサービスプロバイダ(ISP)からこうしたサービスを有償で受けるケースもありました。しかし、外部のプロバイダに依存することはセキュリティ上のリスクを招く可能性があり、また、そのISPが事業を停止した場合には問題が生じる恐れもあります。現在では、多くの組織が自社内でISP機能を構築することを選択しています。これにより、企業サーバーのセキュリティを直接管理下に置くことが可能になります。 ノードとは、デバイスをネットワークに接続する中継システムや通信の終端点を指します。ノードはコンピュータネットワークの極めて重要な構成要素であるため、前述したようなセキュリティ対策を講じる必要があります。 ハブはネットワークの中心に位置するデバイスであり、接続されたコンピュータ間での情報交換を担います。いわばネットワークの要(かなめ)のような存在です。ハブは、人の出入りが多い場所を避け、ITインフラが管理される安全な部屋に設置すべきです。これにより、不正な改ざんや操作を防ぐことができます。 ハードウェアデバイスを保護するにはどうすればよいですか? ハッカーが横行する今日においても、多くの企業が、財務管理、受発注や在庫管理、マーケティングや広報活動、顧客とのやり取り、ソーシャルメディア運用といった重要な業務の遂行をインターネットに依存しています。こうした状況下では、大手テクノロジー企業でさえサイバー攻撃の被害に遭う可能性があり、常に警戒を怠ることはできません。 小規模な企業では、適切なサイバーセキュリティ対策を講じるためのリソースが十分に確保できない場合があり、サイバー犯罪者にとって格好の標的となってしまいます。デバイスを保護し、機密データを守るために、以下の対策を参考にしてください。 ファイアウォールを使用しましょう。WindowsやmacOSには、自身の情報と外部との間に障壁を設けるためのファイアウォール機能が組み込まれています。さらに、ファイアウォールはビジネスネットワークへの不正アクセスを防ぎ、侵入の試みがあった場合には警告を発してくれます。 インターネットに接続する前に、ファイアウォールが有効になっていることを必ず確認してください。また、ブロードバンドルーターにもネットワークを保護するファイアウォール機能が備わっていますが、必要に応じてCisco、Sophos、Fortinetといったメーカーのハードウェアファイアウォールを導入することも可能です。規模の大きなビジネスであれば、業務用のネットワークファイアウォールを別途導入することも検討できます。 一般的なハードウェア攻撃にはどのようなものがあるか? 多くの企業は、ハードウェア攻撃やセキュリティ侵害について認識していません。これには、ネットワーク機器、産業制御システム、通信インフラの構成要素なども含まれます。 一般的なハードウェア攻撃の例をいくつか挙げます。 製造段階でのバックドアの組み込み:製造段階でバックドアを組み込むことで、権限のないユーザーが通常のセキュリティ対策を回避し、ハードウェアに対するルートアクセス権(管理者権限)を取得できるようになる可能性があります。さらに、こうしたバックドアを通じて、マルウェアやその他の悪意あるコードがインストールされる恐れもあります。 盗聴:攻撃者が、他のハードウェアデバイスを開くことなく、保護されたメモリ領域にアクセスする手法です。 障害の誘発:デバイスの正常な動作を妨害する攻撃です。影響は連鎖的に広がり、そのハードウェアの正常な動作に依存している他のハードウェアやソフトウェアまでもが機能しなくなる可能性があります。 ハードウェアの改変:デバイスの正常な機能を妨害したり、動作上の制限を無効化したりすることを目的とした改変です。 バックドアの作成:コンピュータの通常の認証システムを回避するために設けられる、隠された手段のことです。 製品資産の偽造:この攻撃は、予期せぬ動作を引き起こしたり、システムへの悪意あるアクセスを可能にしたりする恐れがあります。 すべてのデバイスと、それぞれの主な特徴を挙げてください。 ファイアウォール:ファイアウォールには、パケットフィルタリング型、ステートフル・パケットフィルタリング型、プロキシ型、そしてWebアプリケーション・ファイアウォールの4種類があります。 パケットフィルタリング型ファイアウォールパケットフィルタリング型ファイアウォールは、ネットワークセキュリティにおける基本的かつシンプルなタイプのファイアウォールです。このファイアウォールにはフィルタが備わっており、送受信されるパケットをあらかじめ設定されたルールと照らし合わせることで、その通過を許可するかどうかを判断します。 また、パケットに含まれるインターネットプロトコル(レイヤー2およびレイヤー3のパケット)には、ヘッダー構造の一部として、使用されているプロトコルの種類に関する情報が含まれています。こうしたパケットには、以下のような種類があります。 特徴: ステートフル・パケットフィルタリング・ファイアウォールステートフル・パケットフィルタリング技術は、従来のパケットフィルタリング・ファイアウォールが持つ基本的な機能を維持しつつ、より高度なアプローチを採用しています。 最大の特徴は、OSI参照モデルのレイヤー4(トランスポート層)で動作する点にあります。接続のペアは、通常、以下の4つのパラメータで構成されます。ステートフル・インスペクション(状態監視)技術では、動的なメモリを使用して、着信中または確立済みの接続に関する「ステートテーブル(状態テーブル)」を保持します。外部ホストから内部ホストへの接続要求が発生すると、その接続パラメータがステートテーブルに記録されます。従来のパケットフィルタリング・ファイアウォールと同様に、特定のパケットの通過を許可するかどうかを定義するルールを作成することも可能です。例えば、「ポート番号が1023を超えるパケットを破棄する」といったルールを設定できます。これは、多くのサーバーが0から1023までの標準ポート番号を使用して応答するためです。 特徴: プロキシファイアウォールプロキシ ファイアウォールは、OSI モデルのアプリケーション層を操作の目的としています。一方、このようなプロキシは、リモート ユーザー (インターネットなどのパブリック ネットワーク上にいる可能性があります) とインターネット上の専用サーバーの間に展開できます。リモート ユーザーが発見できるのはプロキシだけであるため、実際に通信しているサーバーの ID はわかりません。同様に、サーバーはプロキシのみを検出し、真のユーザーを認識しません。 特徴: サーバー: プロキシサーバープロキシサーバーは、クライアントソフトウェアが他のサーバーからリソースを取得しようとする際、そのリクエストの仲介役として機能します。クライアントはプロキシサーバーに接続してサービスを要求し、プロキシサーバーはそのリクエストを評価した上で、許可または拒否を判断します。また、多くのプロキシサーバーは「フォワーディングプロキシ」として動作し、クライアントに代わってデータを取得する役割を担います。 インターネット上の誰からでもアクセス可能なプロキシサーバーは、「オープンプロキシ」と呼ばれます。これとは別に、「リバースプロキシ」(サロゲートとも呼ばれる)という形態も存在します。これは内部ネットワークに向けられたサーバーであり、プライベートネットワーク内のサーバーへのアクセスを制御(および保護)するためのフロントエンドとして機能します。 特徴: 結論 結論として、ハードウェアセキュリティとは、ソフトウェアを安全に実行するためのITインフラストラクチャを提供するものと言えます。本稿では、悪意のあるソフトウェアから資産を保護する上でのハードウェアの役割について、詳細に解説しました。セキュリティの観点において、ハードウェアはさまざまなソフトウェア攻撃に対抗するための重要な要素です。これは、オペレーティングシステムからアプリケーションソフトウェアに至るまで、ソフトウェアスタックのあらゆる層を保護する助けとなります。こうした攻撃は、機能上の脆弱性、あるいはサイドチャネル脆弱性を突く形で行われます。本ブログでは、ハードウェアに対するさまざまな攻撃シナリオと、それらに対する考えられる対策について論じました。
    Federated Learning in AI Models
    もし、あなたのデータをAIモデルの学習に活用できるとしたらどうでしょうか?そこにこそ、連合学習(Federated Learning:FL)の強みがあります!この革新的な手法は、データの安全性を確保したまま、より知的で効果的なソリューションを開発することを可能にします。連合学習は、最先端技術とデータ保護を組み合わせることで、妥協することなくイノベーションをもたらします。 FLは、連合型AIモデルの学習に用いられる。こうしたモデルは、機密情報を安全に保つことでデータセキュリティとプライバシーを維持しつつ、高度な予測能力を保持する。 FLの重要性: 連合学習はどのように機能するのか? 中央サーバーには、汎用的なベースラインモデルが保持されています。このモデルのコピーが各クライアントデバイスに配布され、各デバイスはそこに蓄積されたローカルデータを用いてモデルを学習させます。個々のデバイス上のモデルは、利用に応じて徐々に最適化(カスタマイズ)されていき、ユーザー体験の向上をもたらします。 次に、安全な集約技術を用いて、各デバイスで学習されたモデルの更新分(モデルパラメータ)が中央サーバーのメインモデルに送られます。中央サーバーでは、それらの入力を平均化・統合することで、新たな知見をモデルに反映させます。多様なソースからデータが集められるため、モデルはより幅広い環境や状況に適応できるようになります。 こうして新たなパラメータで再学習された中央モデルは、次の反復サイクルに向けて再び各クライアントデバイスへと共有されます。プライバシーを保護しつつ、こうしたサイクルを繰り返すことで、モデルは継続的に進化し、多様なデータを蓄積していくのです。 AIモデルにおける連合学習の利点 データセキュリティとプライバシーの向上 FL(連合学習)は、エッジ上の各IoTデバイスを個別のクライアントとして活用し、生データを送信することなくモデルを学習できるという協調的な性質を備えています。基本的には、各IoTデバイスはFLのプロセスにおいて、自身の目的を達成するために必要なデータのみを収集します。 FLでは、生データをデバイス上にローカルで保持し、モデルの更新情報のみを中央サーバーに送信するため、個人データの漏洩リスクが最小限に抑えられ、プライベートな生データが保護されるとともに、運用上のセキュリティも確保されます。 拡張性とコスト効率の向上 データサイエンスにおいて、データ量が増えるほど、より強力なモデルを構築できます。しかし、大規模なデータセットをすべて単一のサーバーやクラウド上に保持したままモデルの学習を行うと、かなりの時間を要する可能性があります。 連合学習(Federated Learning)は、さまざまな場所に存在する多様なデータセットを用いてモデルを並列的に学習させることを可能にし、AIやIoTの導入モデルの高速化と、運用上のスケーラビリティ向上を実現します。 また、連合学習ではエッジ側でモデルの学習を行い、学習済みの重みデータのみを転送するため、ネットワーク経由でクラウドに送信・処理すべきデータ量を劇的に削減できます。 これにより、計算リソースやストレージにかかるコストが低減されるほか、大量のデータを転送する際に発生する費用も不要となります。 より高い適応性 連合学習モデルは、過去の出来事から学習し、それに基づいて予測を行うことができるため、多くの場合、再学習を必要とすることなく、新たな状況下でも活用可能です。さらに、この学習アプローチでは、ある分野で得られた知見や進歩を、別の分野へと展開することもできます。 例えば、ある領域でモデルの予測精度が向上した場合、その知見を別の領域に応用することで、生産性の向上、コストの削減、プロセスの迅速化を図ることが可能になります。 データ精度の向上と多様性の確保 モデルの適用対象となる全範囲のデータが、モデルの学習に使用されたデータに完全に反映されているとは限りません。 しかし、複数のソースから得られる分散型のデータを用いてモデルを学習させ、より多様なデータに触れさせることで、モデルは、データの差異に対応する能力や、未知のデータに対して汎化する能力を高め、バイアスを低減できる可能性があります。 規制への準拠 連合学習は、データの集約を防ぐことで、企業が一般データ保護規則(GDPR)をはじめとするデータ保護規制を遵守しやすくします。国境を越えたデータの移動が法的に困難かつリスクを伴う可能性がある国際的な事業において、これは特に重要な意味を持ちます。 帯域幅効率の向上 連合学習の最大の利点の一つは、クライアントとサーバー間で大規模なデータ転送を行う必要がなくなることです。これは、帯域幅が限られている場合や、データ転送にかかるコストが課題となる状況において極めて重要です。 連合機械学習の主な利点は、ネットワーク利用を最大化できる点にあります。これは、ネットワーク容量に制約がある企業にとって非常に重要な要素です。 連合学習(Federated Learning)— イノベーションとプライバシーの融合 連合学習は、AIモデルの有望な未来に貢献する技術です。データをローカル環境で処理してモデルを学習させることで、比類のない効率性とセキュリティを実現します。重要なのは単に優れた技術であることだけではありません。信頼を築き、確かな成果を生み出すことも不可欠です。このイノベーションを採用する企業は、すべての人にとってより安全で、より効果的なAIの未来への扉を開くことになるのです。

    エディターズチョイス

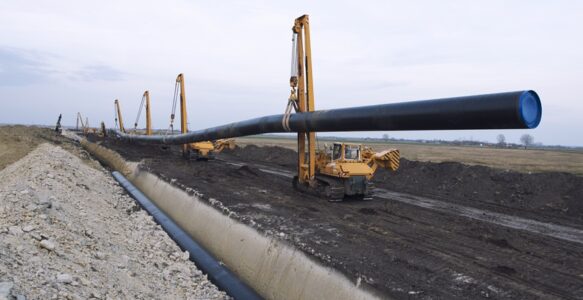
    Heavy duty construction machines carrying and placing gas pipe into the ground.
    近年、石油・ガス産業は、最新のテクノロジーによって変貌を遂げています。O&G業界の競争が激化するにつれ、組織は創造的なアプローチに邁進しています。多くのリーダーは、市場のあごひげから身を守るために、デジタル化をのぞんでいます。また、原油価格が下がっても利益を確保し、回復期には競争力のある利益を生み出そうとしています。バリューチェーン全体で開発・採用されているAIやMLベースの技術を活用することが、今後の道筋になります。
    ネットワークを保護するための侵入検知システム(IDS)には、さまざまな種類があります。しかし、なぜIDSが必要なのでしょうか?昨今、インターネット上には様々な個人情報や業務データが存在します。したがって、IDSは、このデータが悪意のある活動やポリシー違反から安全であることを確認します。IDSは、疑わしい活動に対してユーザーに警告を発します。
    デバイス管理機能とは、あらゆる物理デバイスや仮想デバイスの運用、実装、保守を管理することに他なりません。デバイス管理プロセスには、ネットワーク、コンピューティング、物理的または仮想的なマシンを維持するための様々なツールやテクニックが含まれています。例えば、ノートパソコン、コンピューター、サーバー、携帯電話などが、通常デバイス管理の対象として考えられている。今回は、デバイス管理の主な4つの機能を勉強します。

    パートナーサイトのトレンドブログを5検索する

    関連会社によるリソース